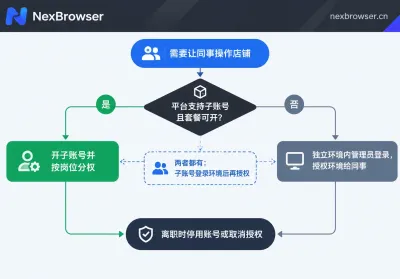
结论先说:平台有子账号功能就用子账号;平台没有,或者店铺必须在固定环境、固定出口下登录,就把「已登录的浏览器环境」授权给同事,而不是把密码发给同事。 两种方式也可以叠加——给同事开一个权限受限的子账号,再用这个子账号在独立环境里登录后分配给他,这是保护最完整的组合。先判断走哪条路平台支持员工/子账号,而且你的套餐能开:优先用子账号。同事有自己的登录名、...
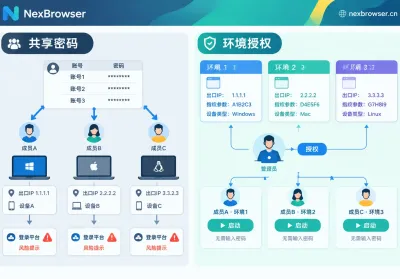
团队浏览器协作要解决的只有一件事:让成员能干活,但拿不到账号密码,也带不走账号资产。做法是把「环境」当成公司资产统一托管——环境里已经装着自洽的指纹参数、绑定好的出口代理和保持登录状态的 Cookie,管理员把环境授权给某个成员,成员在自己电脑上打开就能直接进后台,全程不需要知道平台的明文密码。人来了就授权,人走了就撤销授权,账号本身不用动。这和很多工...
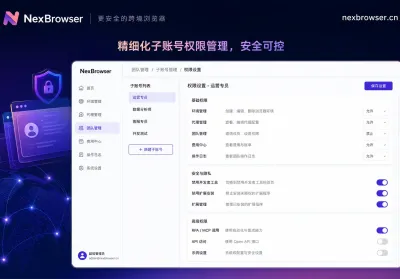
浏览器账号权限管理,不是把环境分给员工就结束,而是要在授权环境的同时,给子账号设好5项开关:环境可见范围(分组授权)、Cookie与环境配置导出、开发者工具、扩展装卸、可访问URL范围。2026年8月20日,比特浏览器在7.1.5版本中正式把禁止子账号打开DevTools、禁止装卸扩展、URL黑白名单都做进了核心权限集,行业基线已经从“发账号密码”上移...
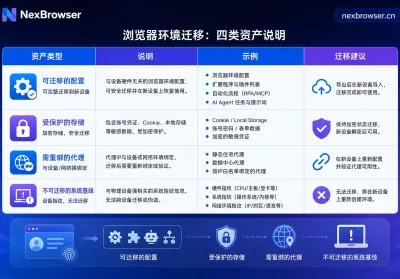
浏览器环境迁移不是拷文件,而是“配置同步 + 新机器重绑代理 + 迁移后复检内核与系统声明”三段式,共6步。直接物理拷贝用户数据目录在今天基本走不通:Chromium 在 Windows 上把 Cookie 与登录凭据用 DPAPI 和 App-Bound Encryption 与本机用户身份绑定,换机后解密密钥缺失,登录态必然失效;同时,Chrome...
0 条留言